İstihbarat Üzerine/İstihbarat Rehberi/Siber İstihbarat Nedir?
GRAFİK 21
İstihbarat Rehberi — Güvenlik

Siber İstihbarat Nedir?

Siber istihbarat, dijital ortamdaki tehditleri anlamak, öngörmek ve bunlara karşı karar desteği üretmek için yürütülen istihbarat faaliyetidir.
Hazırlayan: Furkan Emir Akca — İstihbarat Üzerine kitabına dayanır
Kitapta: Bölüm 9 — Siber Alan ve Dijital İstihbarat
Son güncelleme: Eylül 2026

✓ KISA CEVAP

Siber istihbarat, dijital ortamdaki tehditleri anlamak, öngörmek ve bunlara karşı karar desteği üretmek için yürütülen istihbarat faaliyetidir.

Grafik

Siber İstihbaratSiber İstihbarat Dijital alanı anla, tehditleri öngör Siber saldırı zinciri 1. Keşif: Hedef hakkında bilgi toplanır. 2. Silahlaştırma: Zararlı yük hazırlanır. 3. Teslimat: E-posta, web veya USB ile iletilir. 4. İstismar: Açık kullanılarak kod çalıştırılır. 5. Kurulum: Kalıcı erişim sağlanır. 6. Komuta ve kontrol: Uzaktan yönetim kanalı açılır. 7. Hedefe yönelik eylemler: Veri çalma, sabotaj vb. Tehdit kategorileri Devlet destekli: Casusluk, sabotaj ve etki operasyonları. Siber suç: Fidye yazılımı, dolandırıcılık, veri satışı. Hacktivizm: İdeolojik veya politik amaçlı saldırılar. İç tehdit: Çalışanlardan kaynaklanan kasıtlı ya da kasıtsız riskler. Tehdit göstergeleri ve savunma Göstergeler (IOC): Şüpheli IP adresleri ve alan adları; Zararlı dosya özetleri (hash); Oltalama bağlantıları Savunma: Güncelleme ve zafiyet yönetimi; Uç nokta koruma ve ağ izleme; Olay müdahale planı ve tatbikat Grafik 21 Siber İstihbarat Dijital alanı anla, tehditleri öngör Siber saldırı zinciri 1 Keşif Hedef hakkında bilgi toplanır. 2 Silahlaştırma Zararlı yük hazırlanır. 3 Teslimat E-posta, web veya USB ile iletilir. 4 İstismar Açık kullanılarak kod çalıştırılır. 5 Kurulum Kalıcı erişim sağlanır. 6 Komuta ve kontrol Uzaktan yönetim kanalı açılır. 7 Hedefe yönelik eylemler Veri çalma, sabotaj vb. Tehdit kategorileri Devlet destekli Casusluk, sabotaj ve etki operasyonları. Siber suç Fidye yazılımı, dolandırıcılık, veri satışı. Hacktivizm İdeolojik veya politik amaçlı saldırılar. İç tehdit Çalışanlardan kaynaklanan kasıtlı ya da kasıtsız riskler. Tehdit göstergeleri ve savunma Göstergeler (IOC) Şüpheli IP adresleri ve alan adları Zararlı dosya özetleri (hash) Oltalama bağlantıları Savunma Güncelleme ve zafiyet yönetimi Uç nokta koruma ve ağ izleme Olay müdahale planı ve tatbikat Siber saldırı zinciri (Cyber Kill Chain), Lockheed Martin tarafından 2011’de tanımlanan yedi aşamalı bir modeldir. Zincirin erken aşamada kırılması saldırıyı durdurur. Kaynak: Furkan Emir Akca, İstihbarat Üzerine, Bölüm 9 furkanemirakca.com

Grafiği büyük boyutta aç · PNG olarak indir (2160×2800). Kaynak göstererek eğitim amaçlı kullanabilirsiniz.

Açıklama

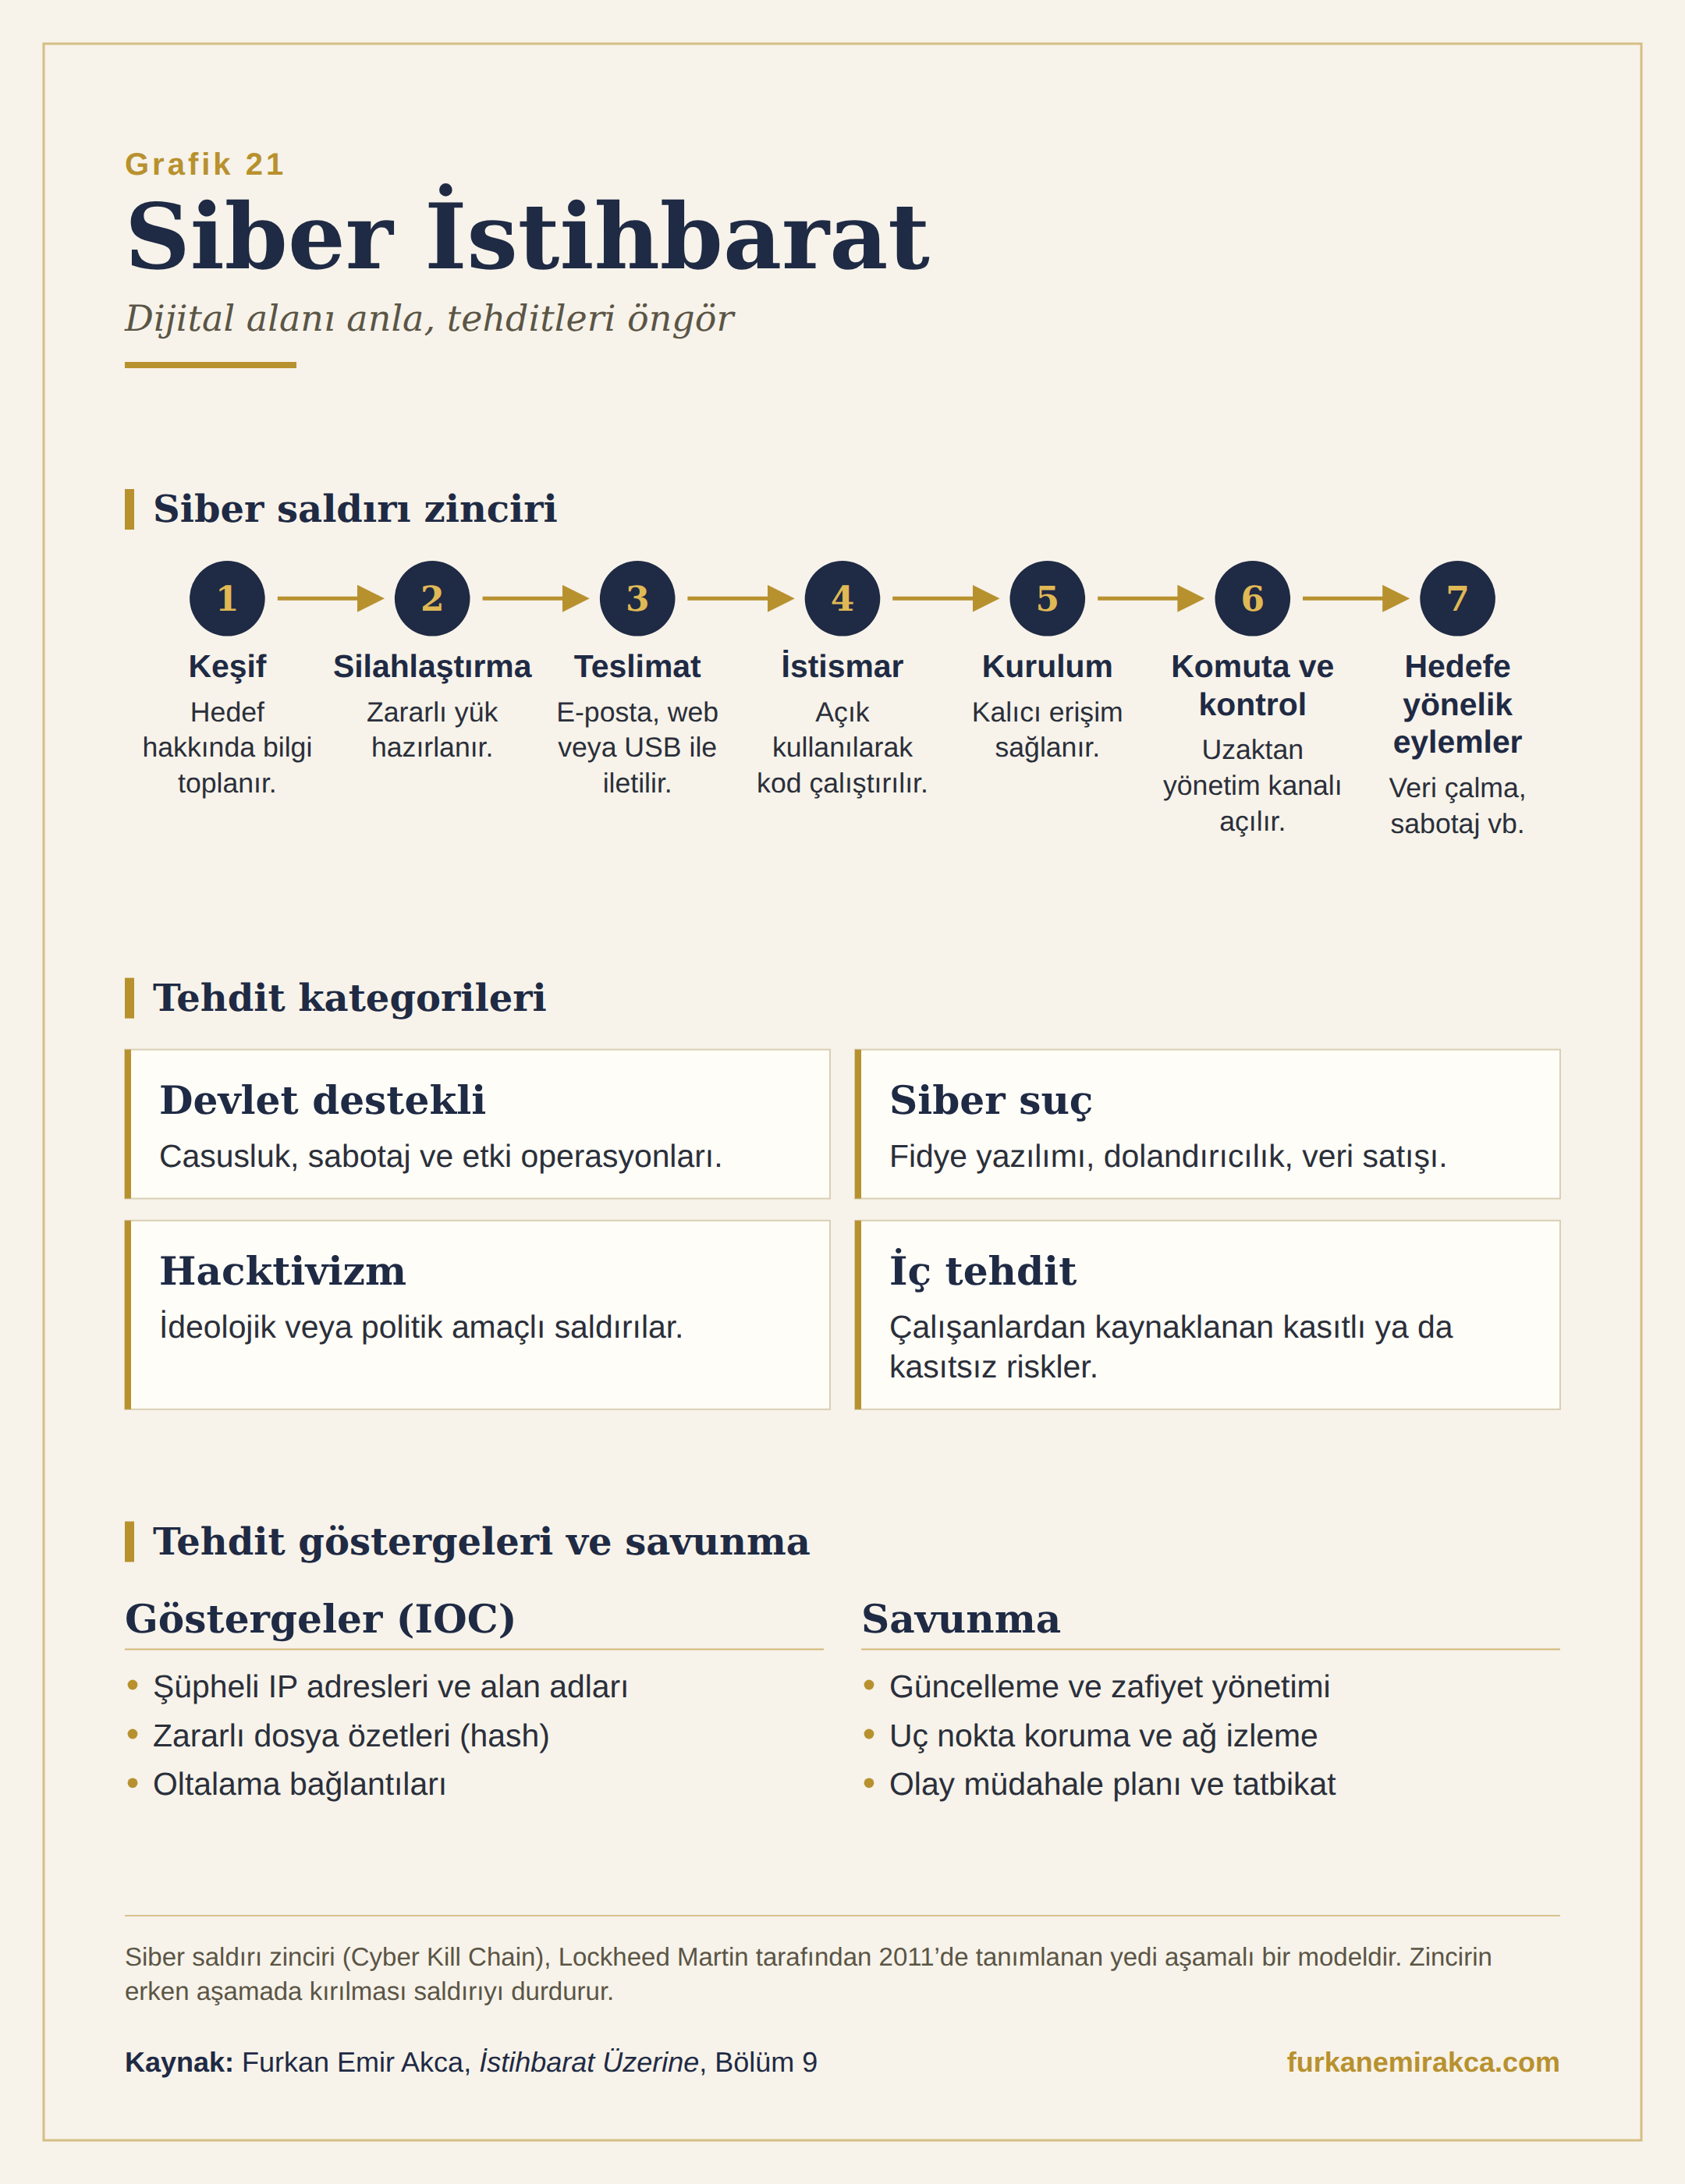
Siber saldırıları anlamak için yaygın kullanılan modellerden biri, Lockheed Martin’in 2011’de tanımladığı yedi aşamalı siber saldırı zinciridir: keşif, silahlaştırma, teslimat, istismar, kurulum, komuta ve kontrol, hedefe yönelik eylemler. Zincirin erken bir aşamada kırılması saldırıyı durdurur.

Siber tehditler dört ana kategoride ele alınabilir: devlet destekli casusluk ve sabotaj, mali kazanç amaçlı siber suç, ideolojik amaçlı hacktivizm ve kurum içinden kaynaklanan iç tehditler.

Şüpheli IP adresleri, alan adları, zararlı dosya özetleri ve oltalama bağlantıları gibi tehdit göstergeleri, saldırıların erken tespitinde kullanılır. Savunma ise güncelleme ve zafiyet yönetimi, uç nokta koruma, ağ izleme ve tatbikatlarla sınanmış bir olay müdahale planına dayanır.

Kitapta devamı

✓ İSTİHBARAT ÜZERİNE

Bu konu, İstihbarat Üzerine kitabımın Bölüm 9 — Siber Alan ve Dijital İstihbarat başlığında ayrıntılı olarak ele alınıyor. Kitabın tamamı ücretsiz olarak okunabilir.
İlgili bölümü PDF’te aç (s. 51) · Kitap sayfası

İlgili kavramlar