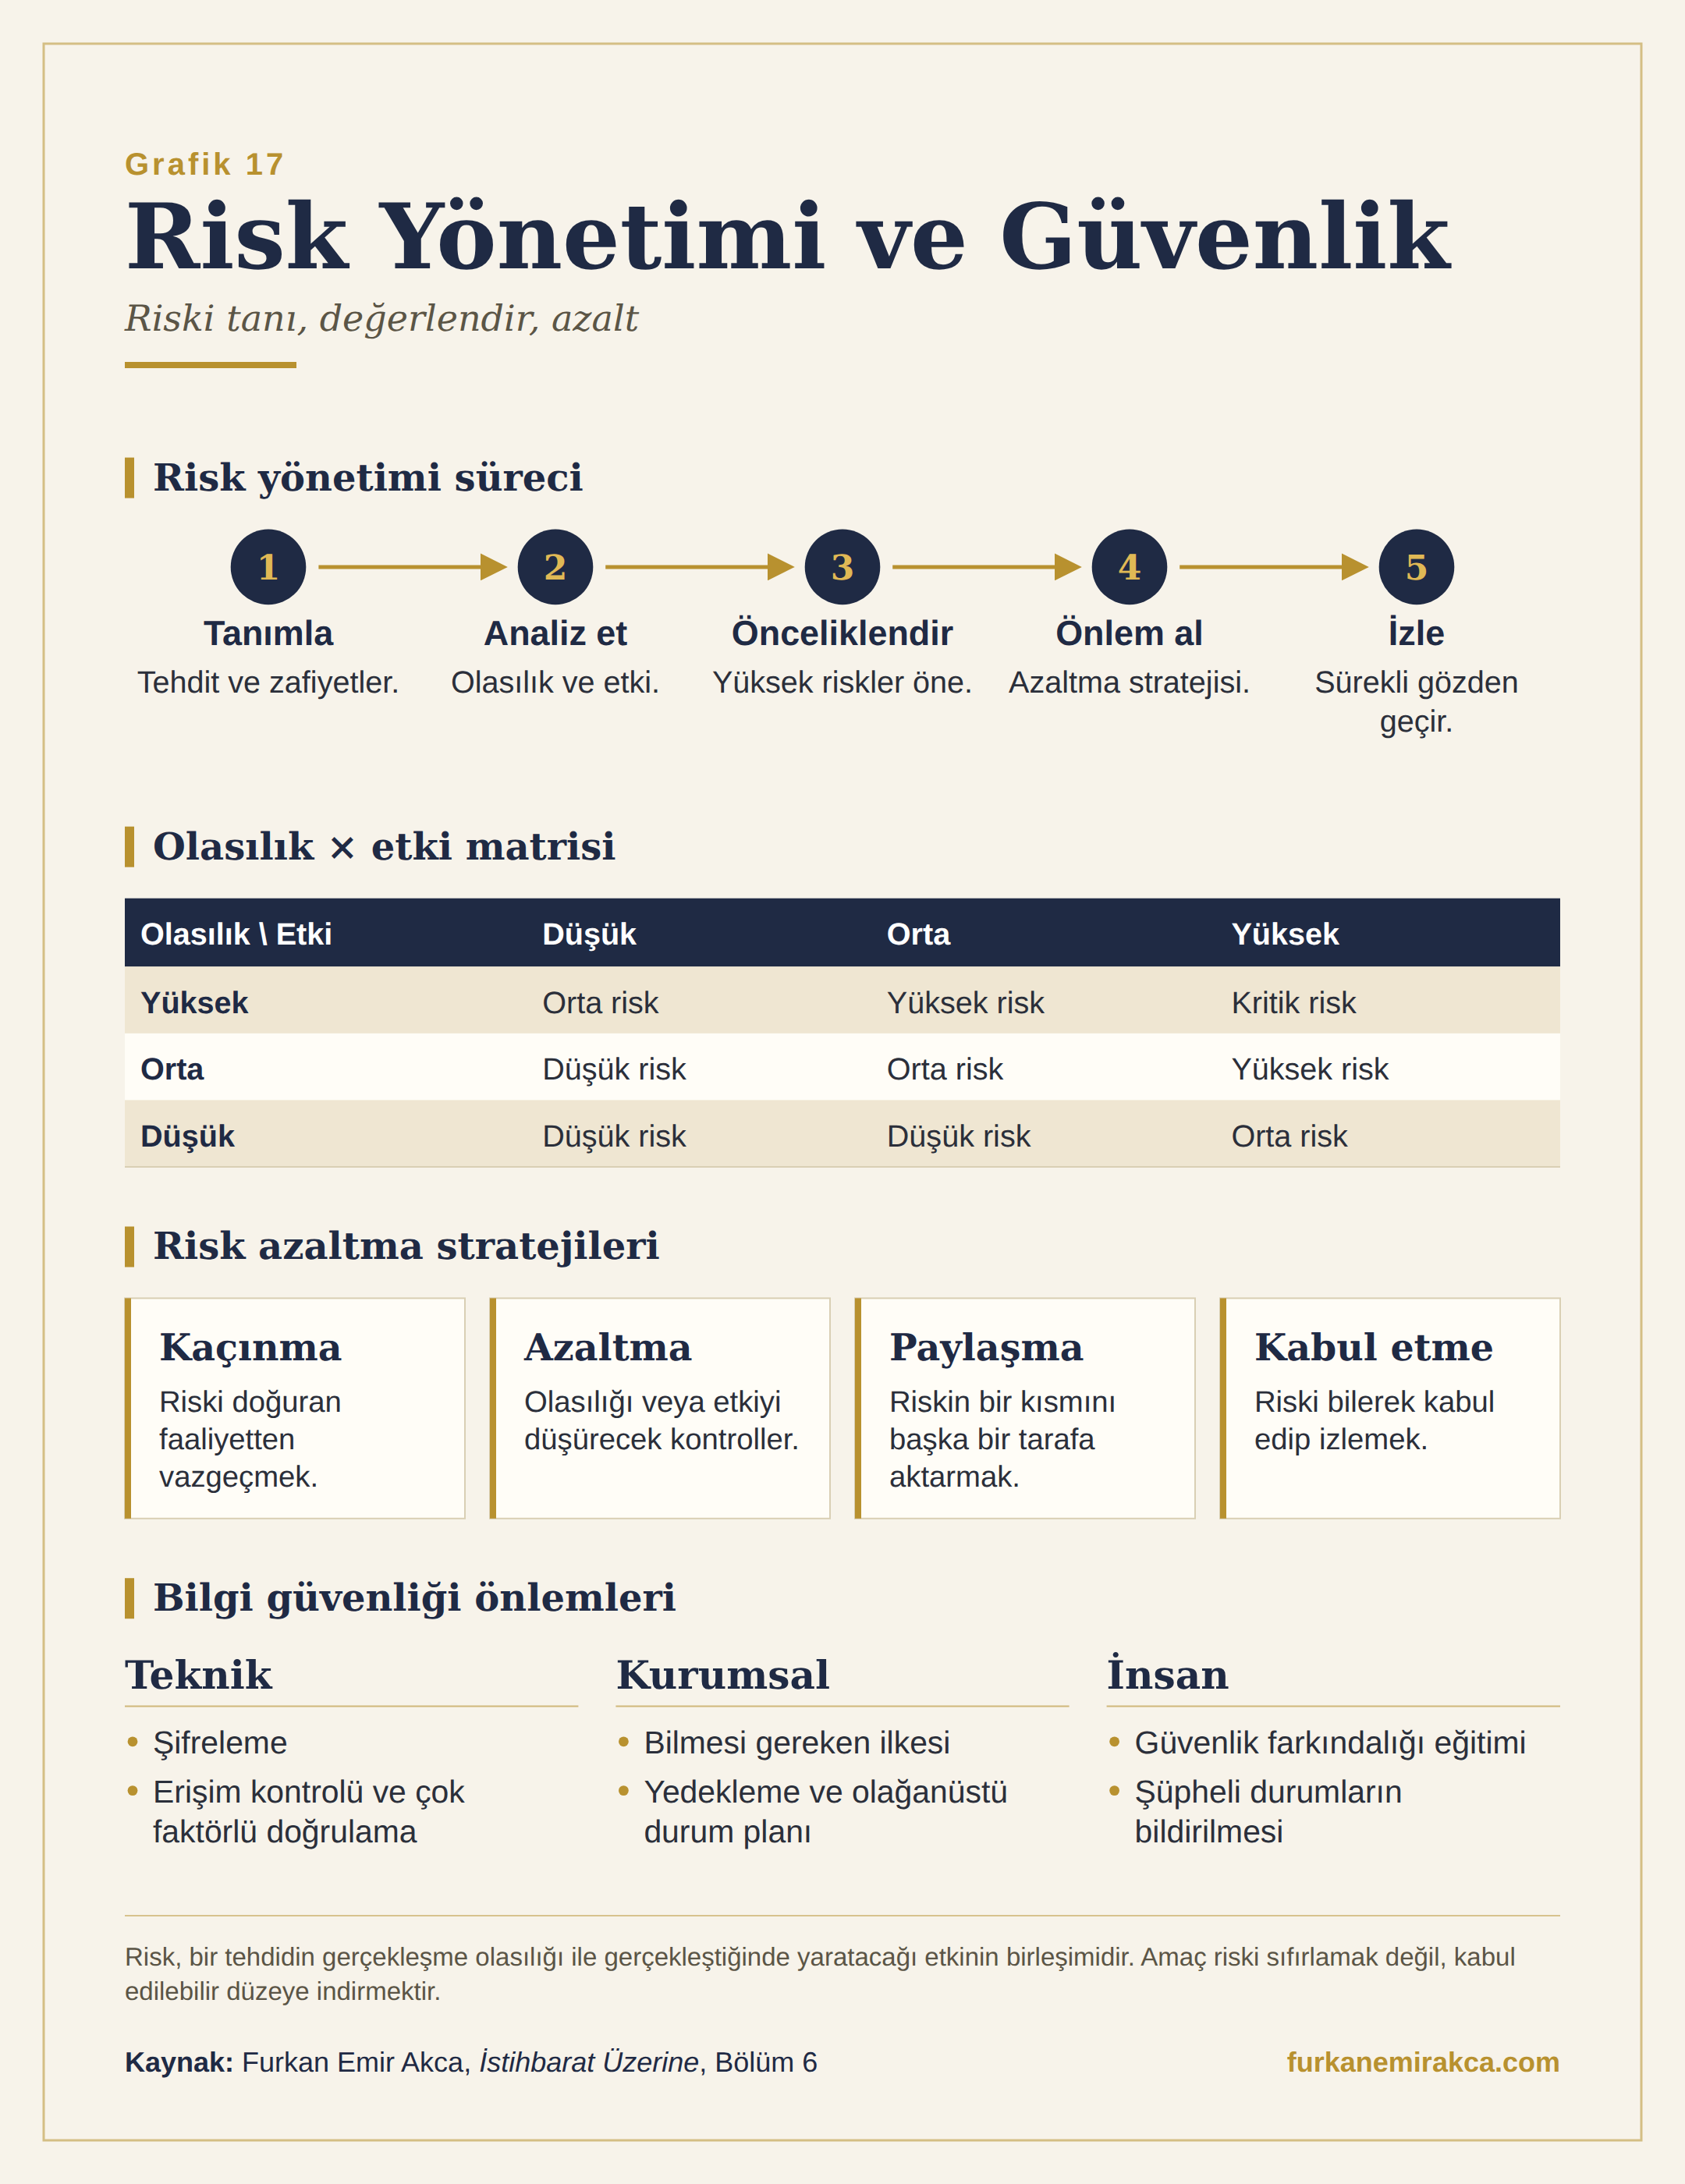
Risk, bir tehdidin gerçekleşme olasılığı ile gerçekleştiğinde yaratacağı etkinin birleşimidir. Risk yönetiminin amacı riski sıfırlamak değil, kabul edilebilir düzeye indirmektir.
Hazırlayan: Furkan Emir Akca — İstihbarat Üzerine kitabına dayanır
Kitapta: Bölüm 6 — Tehdit ve Risk Analizi
Son güncelleme: Eylül 2026
✓ KISA CEVAP
Risk, bir tehdidin gerçekleşme olasılığı ile gerçekleştiğinde yaratacağı etkinin birleşimidir. Risk yönetiminin amacı riski sıfırlamak değil, kabul edilebilir düzeye indirmektir.
Kitabımda tehdit ile risk arasındaki farkı ayrıca ele alıyorum: tehdit zarar verebilecek bir aktör ya da olaydır; risk ise o tehdidin bizim için ne kadar olası ve ne kadar etkili olduğunun değerlendirmesidir. Bir aktörün tehdit oluşturması için hem kapasitesinin hem de niyetinin bulunması gerekir.
Risk yönetimi süreci tanımlama, analiz, önceliklendirme, önlem alma ve izleme adımlarından oluşur. Olasılık × etki matrisi, riskleri önceliklendirmenin en yaygın aracıdır.
Riske karşı dört temel strateji vardır: kaçınma, azaltma, paylaşma ve kabul etme. Bilgi güvenliği açısından şifreleme, erişim kontrolü, “bilmesi gereken” ilkesi ve personelin güvenlik farkındalığı bu stratejilerin somut karşılıklarıdır.
Kitapta devamı
✓ İSTİHBARAT ÜZERİNE
Bu konu, İstihbarat Üzerine kitabımın Bölüm 6 — Tehdit ve Risk Analizi başlığında ayrıntılı olarak ele alınıyor. Kitabın tamamı ücretsiz olarak okunabilir.